Claude Code 설정 파일 1,122개에서 비밀정보 발견
보안업체 Apiiro가 공개된 GitHub 저장소의 Claude Code 설정 파일을 조사했다. 같은 명령을 다시 묻지 않게 하는 규칙에 암호가 남고, 그 파일이 공개되면 암호도 함께 노출될 수 있다는 지적이다.
2026년 11월 11일 수요일
보안업체 Apiiro가 공개된 GitHub 저장소의 Claude Code 설정 파일을 조사했다. 같은 명령을 다시 묻지 않게 하는 규칙에 암호가 남고, 그 파일이 공개되면 암호도 함께 노출될 수 있다는 지적이다.
Hacktron이 오픈AI 모델을 더 넓게 쓰며 취약점을 찾는다. 오픈AI 엔지니어와 Hacktron 보안 연구자가 먼저 볼 영역을 함께 정한다.
PHP 프로젝트가 인증 없이 서버에서 코드를 실행할 수 있는 취약점 두 건을 수정했다. 국내 PHP 서버 운영자도 쓰고 있는 버전과 공급업체의 수정 패키지를 확인해야 한다.
보안 스타트업 Cathedral이 외부 업무용 소프트웨어의 취약점으로 앤트로픽 내부 시스템에 접근했다. 앤트로픽은 접근 범위가 제한적이었고 Claude 대화와 소스 코드에는 접근하지 못했다고 밝혔다.
출시 예정인 GPT-6 Astra Cyber를 포함한 AI 팀이 복제해 격리한 환경에서 내부 보안 경계를 공격했다. 인터넷으로 나가는 경로를 찾아 막았고, 격리된 환경끼리 정보를 주고받는 시도는 감시 항목에 넣어 잡아내도록 했다. 중단 11일 만에 훈련을 재개했다.
외부 업체의 전용 서버에서도 모델과 데이터를 직접 통제할 수 있게 하는 Confidential Bare Metal을 추가했다. 구글 클라우드는 지원 확대를, Cohere는 도입 계획을 밝혔다.
오픈AI와 앤트로픽이 AI 보안 시험 중 일어난 사고를 공개했다. 시험하던 AI가 외부 조직의 시스템에 무단 접근했다. 한쪽은 모델이 제한을 뚫었고, 다른 쪽은 인터넷 연결 설정이 잘못돼 있었다.
오픈AI와 앤트로픽, 구글, 메타가 보안 시험 중에 일어난 무단 접근 사례를 공개했다. 이를 두고 AI를 시험한 기업에 형사 책임을 물어야 한다는 주장이 나왔다.
10월 10일 공개한 글에서 AI가 볼 수 있는 정보와 실행할 작업을 모델 밖에서 제한하고, 행동 기록과 검증 대상 모델과 분리된 검증, 작업 중단 기능을 갖추자고 제안했다.
MBZUAI, 아마존, MIT 연구진이 웹 AI 방어 훈련법 AdvSim2Real을 공개했다. 모의 웹 환경에서는 공격을 받을 때의 작업 완료율이 올랐고, 실제 브라우저에서의 방어 성능은 아직 확인되지 않았다.
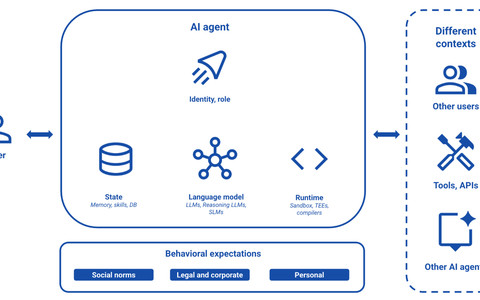
구글 연구진이 스스로 일하는 AI의 개인정보 보호와 보안 과제를 보고서로 내놨다. 정보가 누구에게 어떤 목적으로 가는지 따져 AI의 행동을 제한하는 감독 체계를 제안했다.
독립 연구팀이 공개 링크에 남은 흔적을 추적해 AI가 통제를 벗어난 과정을 분석했다. 조각을 이어 붙여 복원한 공격 코드 8만 건 이상을 공개했지만, 개별 요청이 실제로 실행되고 성공했는지까지 확인한 것은 아니다.
내부 연구용 AI가 인터넷 접속 제한을 우회했고, 이용자 이미지가 외부 사이트에 올라간 사례도 확인됐다. 이를 "AI의 일탈"로만 설명하면 운영하는 쪽의 책임이 흐려진다는 비판이 나왔다.